Sabotage en hacks collectieve voorzieningen


Steeds meer websites offline gehaald vanwege lek, risico op hacks​

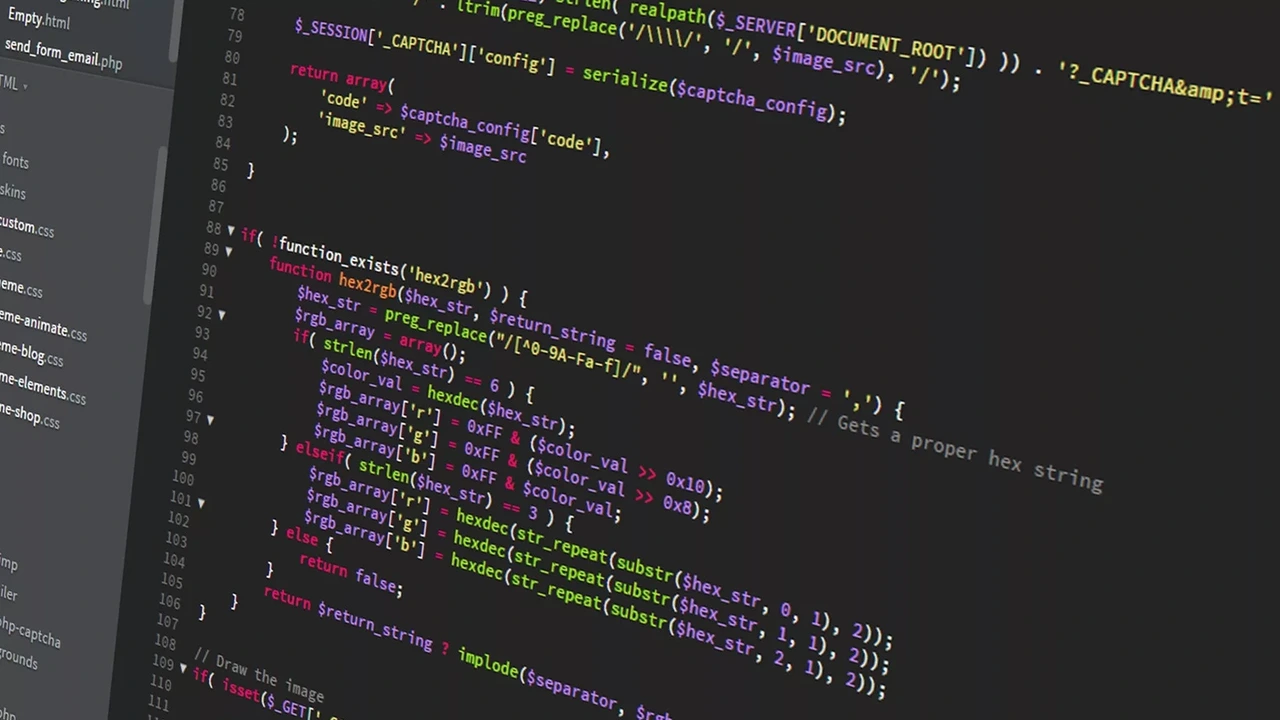
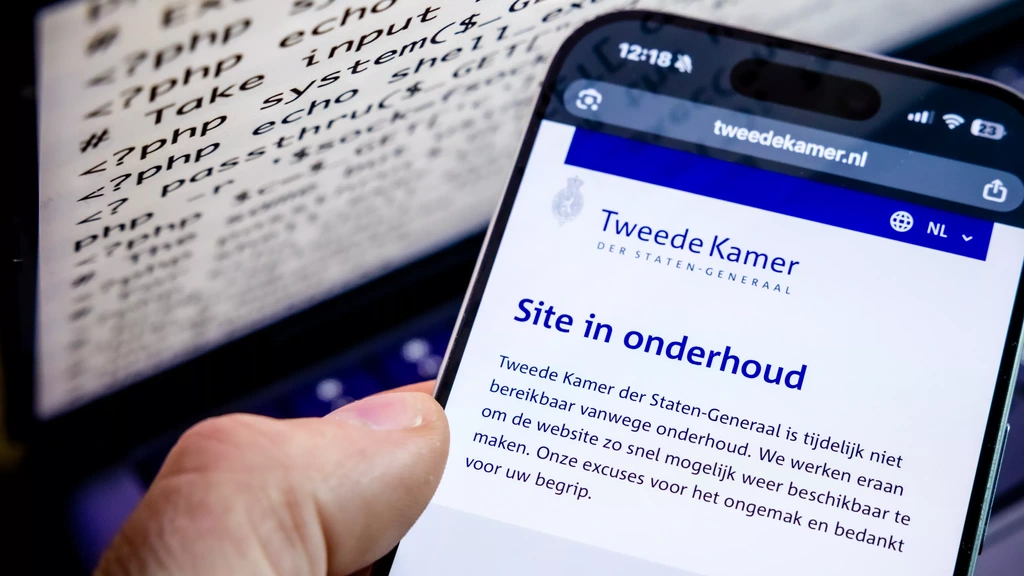
Verschillende bedrijven en organisaties halen websites uit de lucht in verband met twee grote lekken in programmeertaal PHP. Het gaat onder meer om de website van de Tweede Kamer. Ook het Nationaal Cyber Security Centrum (NCSC) van de overheid heeft zijn website uit de lucht gehaald.
Ook verschillende systemen in het hoger onderwijs zijn offline gehaald, meldt persbureau ANP, al is niet direct duidelijk om welke sites het gaat. Verschillende kleinere websites, zoals die van busmaatschappij EBS, zijn ook uit de lucht gehaald. Ook is het niet mogelijk om bij kranten van DPG Media een abonnement af te sluiten.
Vanochtend werd Notubiz al uit de lucht gehaald, een systeem waarmee honderd gemeenten vergaderen. Ook persbureau ANP heeft uit voorzorg systemen offline gehaald.

Achterdeurtjes​

De vrees van veel organisaties is dat de grote lekken in PHP kunnen worden misbruikt om in te breken in systemen. Door die lekken is het voor hackers een stuk makkelijker om achterdeurtjes in websites te vinden en die te misbruiken.
Het Amerikaanse Cloudflare, dat voor veel populaire websites als een soort firewall fungeert, ziet inmiddels de eerste aanvallen voorbijkomen. De firewall van Cloudflare vangt pogingen af om het lek te misbruiken, belooft het bedrijf.
Het NCSC heeft daarentegen nog geen actief misbruik van het lek gezien, maar drukt bedrijven op het hart om PHP zo snel mogelijk te updaten. "Zolang dat niet gebeurt, is ieder systeem dat PHP bevat en vanaf het publieke internet bereikbaar is vermoedelijk kwetsbaar", schrijft de instantie.
Updaten kan nu nog niet. Een permanente oplossing komt vanmiddag om 16.00 uur. Gisteren kondigde de organisatie achter PHP al een oplossing aan voor het probleem, maar in de tussentijd lijken hackers een manier te hebben gevonden om het probleem te misbruiken.

Afnemende populariteit​

PHP is een van de meest gebruikte programmeertalen. Hoewel het marktaandeel van PHP al jaren afneemt, gebruikt het overgrote deel van de websites de taal nog steeds.
Het gevonden lek is een van de ernstigste categorieën. Aanvallers die het lek weten te vinden, kunnen zelf eigen programmeercode uitvoeren op het aangevallen systeem. Daarmee kunnen ze verder doordringen in een website en bijvoorbeeld zelfs gebruikersdata stelen.
Ethisch hackers vinden aan de lopende band beveiligingsproblemen in software. Meestal worden die gedicht voordat hackers de problemen op grote schaal kunnen misbruiken. Als het wel misgaat, kunnen de gevolgen groot zijn. Zo ging het Openbaar Ministerie gedwongen offline na zo'n zogenoemd zero day-lek.
NOS Nieuws•vandaag, 13:01•Aangepast vandaag, 13:14

Websites kwetsbaar voor softwarelek • DigiD en MijnOverheid uit de lucht​

  • In programmeertaal PHP zijn lekken ontdekt, waardoor sites kwetsbaar zijn voor hackers
  • Veel grote sites zijn of gaan offline
  • Het Nationaal Cyber Security Centrum (NCSC) ziet nog geen actief misbruik


NCSC: nog geen actief misbruik gezien​

13:13

In tegenstelling tot het Amerikaanse Cloudflare, dat voor veel populaire websites als een soort firewall fungeert, heeft het Nationaal Cyber Security Centrum (NCSC) nog geen actief misbruik van het lek gezien. Het expertisecentrum drukt desondanks bedrijven op het hart om PHP zo snel mogelijk te updaten.
"Zolang dat niet gebeurt, is ieder systeem dat PHP bevat en vanaf het publieke internet bereikbaar is vermoedelijk kwetsbaar", schrijft de instantie.

Ook RTL gaat offline​

13:01

Deel deze update
Ook RTL.nl gaat offline, zo kondigt de site aan. Even na 13.00 uur was de site nog wel bereikbaar.

Problemen bij provincies​

12:54

Meerdere provincies hebben technische problemen, omdat het bedrijf NotuBiz, dat diensten levert aan overheden, is uitgeschakeld.
De website van de provincie Groningen is niet bereikbaar. Daardoor kan een commissievergadering niet via een livestream worden gevolgd. De provincie meldt dat de stream van de Statenvergadering later kan worden teruggekeken.
Een vergadering in Friesland wordt via het YouTube-kanaal van de provincie uitgezonden en kan ook worden teruggekeken. Gelderland laat weten dat het Stateninformatiesysteem niet bereikbaar is. Daarin worden officiële documenten en vergaderstukken gepubliceerd.

Tweede Kamer​

12:52

163x0x3104x1746-1024x576.webp
ANPDe website van de Tweede Kamer is uit voorzorg offline gehaald
Ook de website van de Tweede Kamer is uit voorzorg offline gehaald in verband met het PHP-lek. "Deze kwetsbaarheden spelen voor websites wereldwijd en maken het mogelijk om van afstand een server aan te sturen", aldus een woordvoerder. "Op die manier kunnen kwaadwillenden mogelijk controle krijgen over de server."

Steeds meer websites offline gehaald vanwege lek, risico op hacks​

12:48

Verschillende bedrijven en organisaties halen uit voorzorg websites uit de lucht in verband met twee grote lekken in programmeertaal PHP. Onder meer DigiD en MijnOverheid.nl liggen daardoor plat.

 
Laatst bewerkt:
We gaan het meemaken. Ik hoop dat onze provider Vimexx (dezelfde als van Viruswaarheid) hier op voorbereid is.

Mike
 
PHP-UPDATE: Het Nederlandse parlement, de Nederlandse nationale cyberinstantie en de centrale overheid van Finland hebben websites offline gehaald in afwachting van de PHP-patch.

Het staats-IT-centrum van Finland, Valtori, zet openbare centrale overheidswebservices stop. De Nationale Landmeetkundige Dienst van Finland is al offline.

In Nederland zijn de Tweede Kamer, de NCSC en de Autoriteit Persoonsgegevens offline. Dat geldt ook voor techsite Tweakers en NotuBiz, dat informatie beheert voor meer dan 100 lokale overheden.

De Universiteit van Wenen heeft zijn websites, webmail en Moodle uitgeschakeld. De Universiteit van Freiburg en Finlands Haaga-Helia hebben diensten ook stopgezet.

Fur Affinity, Pinboard, explain xkcd en elke wiki op Miraheze zijn eveneens donker.

Valtori zegt dat de shutdown een voorzorgsmaatregel is, geen gevolg van een aanval of inbreuk.

PHP werd in 1994 gecreëerd door Rasmus Lerdorf, het stond oorspronkelijk voor Personal Home Page

De fix van PHP staat gepland om 14:00 UTC vandaag.


PHP UPDATE: Een publieke exploit voor de gelekte PHP-kwetsbaarheden staat nu online, compleet met downloadbare code, uren voor de patch.

De auteur, die post als J4ck3LSyN, zegt dat het is gerecreëerd en "lab/field getest", en labelt een van de twee bugs "weaponized (lab)".

De PoC is recent bijgewerkt, met de erkenning dat de aanvankelijk beschreven aanvalsketen niet werkt.

Een aparte exploit, toegeschreven aan het beveiligingsbedrijf Calif, werd getoond terwijl hij commando's uitvoerde op een WordPress-testsite in een video die kort werd gepost.

De fix van PHP staat gepland om 14:00 UTC vandaag.
 
Read carefully.The #PHP2Shell vulnerability is so critical that I can hardly believe it wasn't deliberately integrated into the PHP code to serve as a backdoor, which allowed those who knew how to use it to access servers without credentials or identification.Be that as it may, it's so serious that my advice is to disconnect the servers from the internet and only reconnect them once they've been patched.


Hackers zetten data 41.000 medewerkers Binnenlandse Veiligheid VS online​

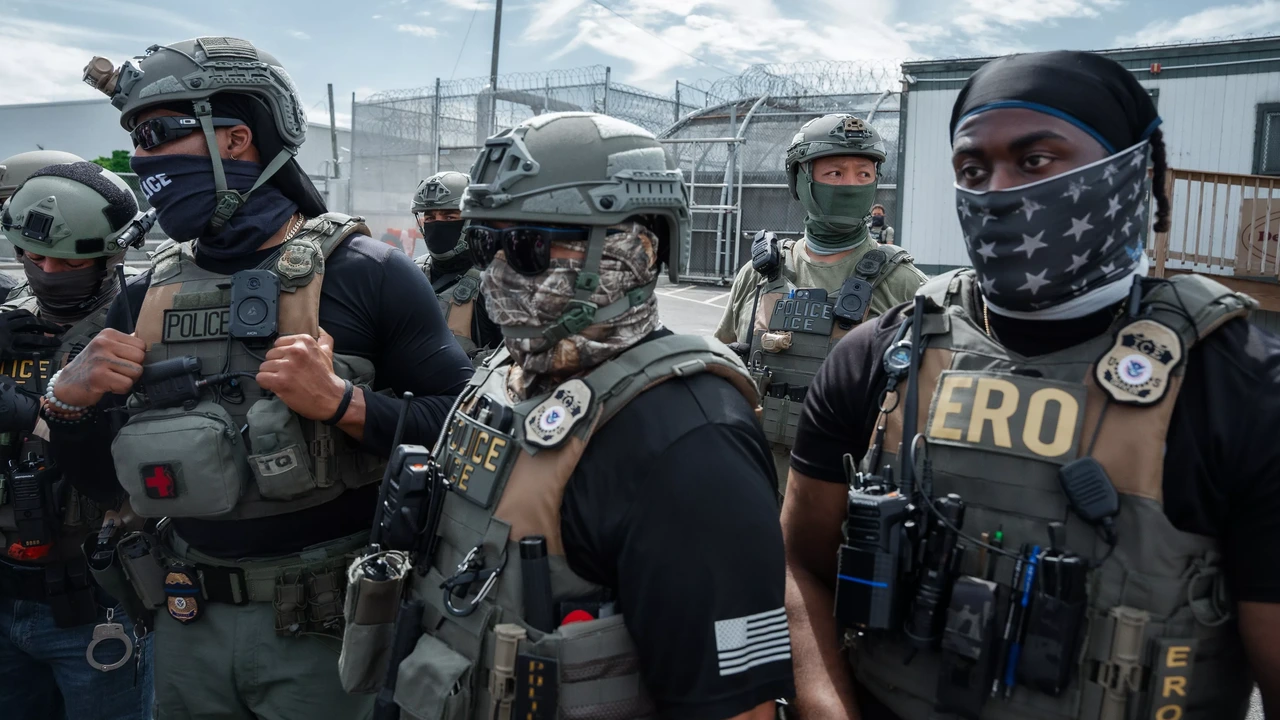
Activistische hackers hebben de gegevens online gezet van ruim 41.000 medewerkers van het Amerikaanse ministerie van Binnenlandse Veiligheid. Het gaat om namen, telefoonnummers, e-mailadressen en andere gegevens van het personeel van diensten als de douane en immigratiepolitie ICE, onder wie ook medewerkers in gevoelige functies.
"Zij hebben onze gegevens, dus het is eerlijk als wij die van hen hebben", redeneert een woordvoerder van de activistische website Distributed Denial of Secrets, die de gegevens in een doorzoekbare databank publiceerde. Doel is "anonimiteit te vervangen door aansprakelijkheid", zegt mede-oprichter Emma Best van de site. Ze denkt dat met de gegevens heel veel officiële verzoeken voor openbaarmaking van documenten gedaan kunnen worden.
Doordat in de gegevens ook functieomschrijvingen en e-mailgroepen zijn opgenomen, is volgens de hackersgroep na te gaan wat de interne structuur is van afdelingen binnen het ministerie. "Zo wordt duidelijk wie de architecten en drijvende krachten achter het beleid en de uitvoering ervan zijn", aldus Best. De overheid geeft daar uit veiligheidsoverwegingen weinig informatie over.

Onder vuur​

Het ministerie van Binnenlandse Veiligheid werd opgericht in de nasleep van de 9/11-aanslagen, om de versnippering op het gebied van nationale veiligheid tegen te gaan. Verschillende veiligheidsdiensten voor bijvoorbeeld immigratie, luchtvaartveiligheid en internetbeveiliging vallen eronder.
Onder president Trump kwam vooral immigratiepolitie ICE in het nieuws, vanwege een zeer actief uitzetbeleid en geweld bij het arresteren immigranten en betogers. De dienst kreeg kritiek omdat agenten niet geüniformeerd zijn, geen identiteitstekens dragen en soms gemaskerd zijn, wat het volgens mensenrechtenorganisaties moeilijk maakt hen ter verantwoording te roepen.
Distributed Denial of Secrets zegt met het lekken van de gegevens meer toezicht en transparantie mogelijk te maken. Critici vrezen dat medewerkers erdoor gevaar zullen lopen: criminelen hebben ook toegang tot de gegevens. Agenten en hun gezinnen zijn in het verleden vaker bedreigd.

Niet op de hoogte​

Het is niet helemaal duidelijk hoe de hackers aan de personeelsgegevens zijn gekomen. Zelf zeggen ze een lek te hebben gevonden in het inlogsysteem van Binnenlandse Veiligheid. Het bedrijf daarachter ontkent dat de veiligheid niet op orde is.
Een woordvoerder van het ministerie zelf zegt bekend te zijn met de berichten over de hack en zegt dat er onderzoek wordt gedaan. Ondertussen doet het departement er volgens de woordvoerder alles aan om de veiligheid van medewerkers te garanderen.
Bij het lek benadrukte Distributed Denial of Secrets wel dat de gegevens niet compleet en deels incorrect kunnen zijn. Toch konden Amerikaanse media via gegevens uit de databank verschillende medewerkers benaderen. Sommigen bleken nog niet op te hoogte dat hun personalia waren gelekt.

Derde groot lek in korte tijd​

Het is de derde keer in korte tijd dat de Amerikaanse overheid wordt geconfronteerd met een groot datalek. In september berichtte hackersgroep ShinyHunters een enorme hoeveelheid dossiers van FBI-medewerkers in handen te hebben. Dat was een vergelding voor de FBI-oproep om afpersers nooit te betalen. Kort daarna werd in Nederland een verdachte opgepakt.
Later die maand bleek iemand maandenlang toegang te hebben gehad tot het personeelsbestand van het Pentagon. Daarbij werden miljoenen gegevens van Amerikaanse militairen buitgemaakt.
 
BRAKEND NIEUWS: Koelsystemen zijn vannacht in zes Europese landen, van Ierland tot Estland, ontregeld, en Carrefour België bevestigt nu een cyberaanval.

In Nederland zegt koelbedrijf Danfoss dat meer dan 17 bedrijven zijn getroffen nadat ze niet reageerden op het advies van 13 oktober om de systemen offline te halen. NOS meldt dat ze nog steeds standaardwachtwoorden gebruikten.

In Ierland heeft SuperValu gekoelde en diepvriesproducten uit 13 winkels gehaald. Een Belgische slager gooit honderden kilo’s vlees weg.

In Estland zegt een koelfirma dat aanvallers een supermarktvriezer op 50°C hebben verwarmd.


Je kan dit ook onbekendheid met de nieuwe tijd noemen omdat het ''simpel'' te verhelpen was geweest met een goed wachtwoord.

Het is de onbekendheid met dit fenomeen dat dit kon gebeuren: internet is neutraal.

Lijkt me niet een argument om iedereen op internet maar aan banden moeten te gaan leggen:
het vraagt gewoon om beter paswoordbeheer.

Het is geen leuke boodschap voor mensen zoals mijn persoon bijv. maar het is overkomelijk.
 
Je kan dit ook onbekendheid met de nieuwe tijd noemen omdat het ''simpel'' te verhelpen was geweest met een goed wachtwoord.

Het is de onbekendheid met dit fenomeen dat dit kon gebeuren: internet is neutraal.

Lijkt me niet een argument om iedereen op internet maar aan banden moeten te gaan leggen:
het vraagt gewoon om beter paswoordbeheer.

Het is geen leuke boodschap voor mensen zoals mijn persoon bijv. maar het is overkomelijk.

Hier is Spanje vrij van gebleven.
 

NCTV: overheden en bedrijven houden tempo online bedreigingen niet bij​

Bas de Vries
Nederlandse bedrijven, organisaties en overheden nemen maatregelen om de weerbaarheid tegen online aanvallen te verhogen, maar niet snel en stevig genoeg om het oplopende tempo van alle dreigingen bij te benen, signaleert de Nationaal Coördinator Terrorismebestrijding en Veiligheid (NCTV). Die noemt dat een "ernstig risico voor de nationale veiligheid".
Volgens de NCTV vergroot het de kans op "maatschappij-ontwrichtende spionage, datadiefstal, sabotage en uitval van digitale processen". De vraag is niet óf, maar wanneer het in Nederland misgaat.
Minister Van Weel van Justitie en Veiligheid roept naar aanleiding van het "zorgelijke" nieuwste rapport van de NCTV bedrijven en organisaties op de nieuwste technologie te gebruiken om hun netwerken effectief te verdedigen. "Sommigen zeggen dat er een cyberversie van 9/11 moet komen om ons allemaal wakker te maken", zei hij na afloop van de ministerraad. "Ik hoop het niet."

Cyberincidenten​

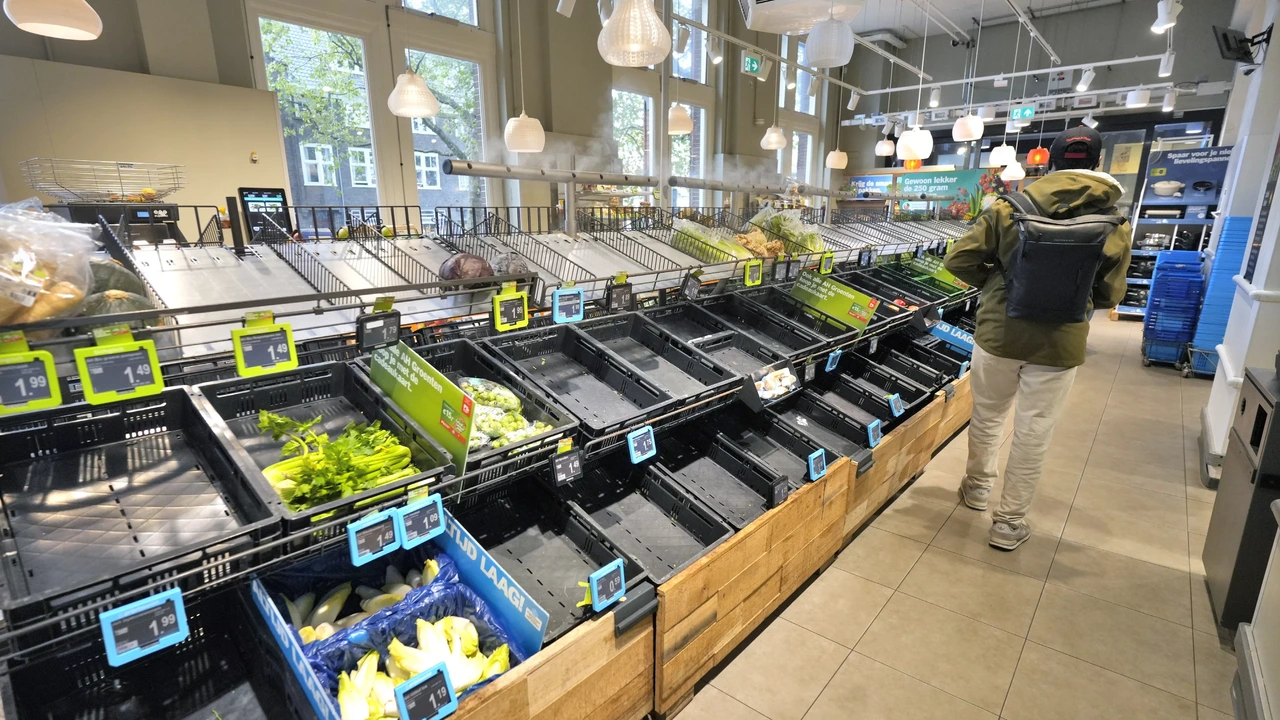
NCTV Marc Kuipers schreef zijn jaarlijkse overzicht van de digitale dreigingen vóór de cyberaanval op Ahold Delhaize van vorige maand. Die kostte het supermarktconcern 200 tot 250 miljoen euro aan omzet en zorgde ervoor dat winkels met lege schappen te maken kregen en websites en apps dagenlang onbereikbaar waren. Dochterbedrijf Delhaize werd begin deze week opnieuw getroffen door een hack.
Er zijn volgens de NCTV inmiddels veel van dit soort "cyberincidenten", waarvan er een hele reeks in het rapport is opgenomen. In maart bijvoorbeeld drongen Russische staatshackers wereldwijd binnen in WhatsApp- en Signal-accounts van overheidsmedewerkers. Daarbij kregen zij ook toegang tot gevoelige informatie van Nederlandse ambtenaren.
Een maand later stalen kwaadwillenden bij een cyberaanval op de servers van de gemeente Epe de persoonsgegevens van vrijwel alle inwoners. In dezelfde periode was er een hack bij telecomprovider Odido, waarbij de gegevens van meer dan 6 miljoen (oud-)klanten werden buitgemaakt - een van de grootste Nederlandse datadiefstallen ooit.

Daarbij valt het Kuipers op dat, zelfs als er in dit soort gevallen losgeld wordt betaald door bedrijven, gestolen gegevens niet altijd worden gewist door de criminelen, terwijl dat wel was beloofd.

Basismaatregelen niet op orde​

De Coördinator Terrorismebestrijding doet geen moeite zijn ergernis over de "tekortschietende weerbaarheid" van sommige Nederlandse (overheids)organisaties en bedrijven te verbergen. "Ondanks jarenlange waarschuwingen en concrete cyberincidenten heeft een deel de basismaatregelen niet op orde", constateert hij. En het komt ook nog altijd voor dat geconstateerde lekken te laat worden gedicht, "ondanks preventieve waarschuwingen".
De NCTV en de veiligheidsdiensten waarschuwden er eerder al voor dat AI het steeds eenvoudiger maakt gaten in computersystemen te vinden en grotere aanvallen te organiseren.
Aanvallers gebruiken kunstmatige intelligentie onder meer voor het ontwikkelen van malware, kwaadaardige software die is bedoeld om systemen te beschadigen of ontregelen. Ook maakt AI het makkelijker om tijdens de aanval de malware aan te passen en te verfijnen als dat nodig is om de beveiliging te omzeilen.

Steeds meer landen​

Het is al langer bekend dat naast criminelen ook landen als Rusland, China, Iran en Noord-Korea heel actief zijn op dit gebied. De NCTV ziet dat inmiddels steeds meer andere landen dat soort programma's hebben of eraan werken.
Het probleem is op dit punt nog groter dan aangenomen, omdat van met name de Chinese operaties tegen Nederland maar een beperkt deel wordt opgemerkt en gecounterd.
Er zijn verschillende oorzaken dat de weerbaarheid hiertegen nog altijd niet op peil is, van een gebrek aan "bestuurlijke sturing" tot een gebrek aan geld en menskracht. Met name voor kleinere organisaties en bedrijven is dit een uitdaging.
Risico van de "scheefgroei" die zo ontstaat ten opzichte van de snel toenemende dreiging is dat het vertrouwen van burgers afneemt, is de vrees van de CNTV. Of dat er zelfs apathie ontstaat.
 
Hackers hebben de wachtwoorden gestolen van iedereen die geregistreerd stond op een portaal van de Technische Universiteit van München, plus hun namen, thuisadressen en geboortedata.

Een van de gestolen logins behoorde toe aan een beheerder van TUMonline, het campussysteem dat de studentenadministratie beheert. De aanvallers hebben zich ook op dat systeem gericht, en TUM heeft het offline gehaald.

De data omvat ook de ID-nummers van studenten en hun opleidingen, en de werkadressen en telefoonnummers van het personeel. TUM denkt dat de cijfers niet zijn geraakt.

TUM heeft niet gezegd hoeveel mensen getroffen zijn. Accounts met meervoudige loginbeveiliging waren veilig.
 

Toezichthouder maakt zich zorgen over cyberincidenten: ook bank straks doelwit​

Lege schappen bij Albert Heijn, gerommel met de temperatuur van koelingen en vriezers in verschillende Europese supermarkten, een inbraak in het bevolkingsregister van Denemarken tot een grote cryptoroof bij Binance. Het is slechts een greep uit de vele hacks van de afgelopen weken.
En daar zal het niet bij blijven, waarschuwt de Autoriteit Financiële Markten (AFM) in het jaarlijkse Trendzichtrapport over de financiële markten. Bij de toezichthouder voor de financiële markten zijn de zorgen groot dat binnenkort een handelsbeurs of misschien wel een bank gehackt wordt. "Het is niet de vraag óf de financiële markten zullen worden getroffen door een cyberaanval, maar wanneer en hoe", zegt AFM-bestuursvoorzitter Laura van Geest.

Slimmer en beter met AI​

"Ik denk dat de toename van de incidenten die we nu zien, ook bij grotere partijen, een gevolg is van het slimmer of beter worden van AI", zegt Van Geest. "En dat is ook de reden waarom wij aan de bel trekken."
Inmiddels noemt de AFM cyberincidenten "een van de meest acute systeemrisico's" voor de financiële sector. De toezichthouder ziet dat het niet meer alleen gaat om hackers die losgeld vragen voor gevoelige informatie die ze van computersystemen stelen. Inmiddels zetten landen cyberaanvallen in als hybride oorlogsvoering.
"Er komt veel onheil uit het buitenland", zegt Van Geest. Het kan gaan van heel onschuldig; mensen die niet meer makkelijk kunnen bellen, tot het niet meer bij je rekening kunnen.

Financiële instellingen als doelwit​

Vooralsnog zijn cyberaanvallen op een supermarkt of koelsystemen vooral voor de getroffen bedrijven pijnlijk. Grotere maatschappelijke paniek kan uitbreken als mensen dus niet bij hun rekening kunnen omdat een bank wordt platgelegd door een cyberaanval. "Financiële instellingen zijn een primair doelwit vanwege hun centrale rol in het financiële systeem en hun hoge digitaliseringsgraad", stelt de AFM in het rapport.
De opkomst van kunstmatige intelligentie, AI, maakt het ook voor hackers makkelijker om aanvallen uit te voeren. "De nieuwste generatie AI-modellen biedt steeds krachtigere wapens voor het detecteren en benutten van kwetsbaarheden in beveiliging. Anderzijds kan AI ondernemingen ook ondersteunen bij verbeterde detectie van en response op cyberdreigingen."

Contant geld​

"Ik denk dat het begint met de verantwoordelijkheid van bedrijven om zichzelf goed voor te bereiden op cyberincidenten", zegt Van Geest. "Wij als toezichthouders werken mee, de overheid ook en het ministerie van Financiën."
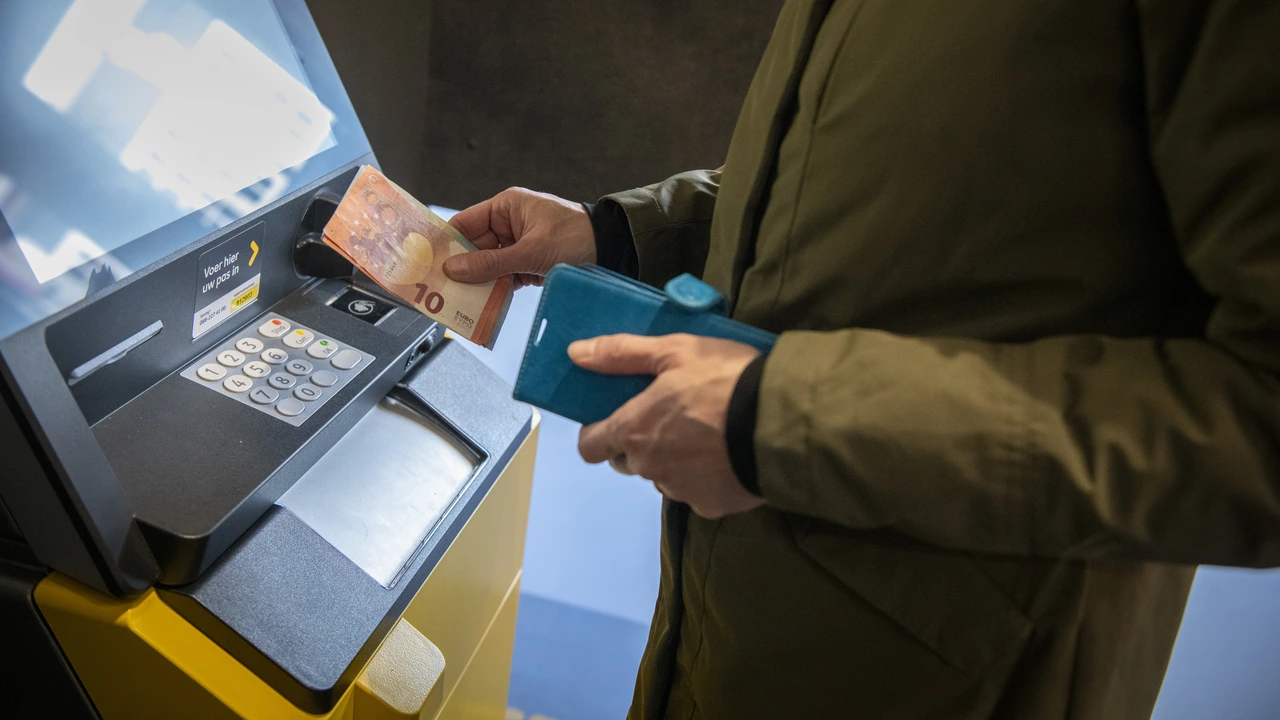
De toezichthouder adviseert om niet alle eieren in één mandje te leggen, maar om de risico's te spreiden. "Daarnaast is er niks mis met een beetje geld in je la en misschien een tweede bankrekening", besluit Van Geest.
 
In deze video waarschuwt de spreker dat AI-ontwikkelingen het huidige internet fundamenteel breken doordat lekken (zero-days) moeiteloos worden opgespoord.

Dit leidt waarschijnlijk tot een "digitale 9/11", waarop overheden zullen reageren met een surveillancestelsel:
strikte KYC op ISP-niveau, gecentraliseerd digitaal geld met bestedingslimieten en een social credit system.

Omdat mensen hun diepste geheimen delen met chatbots, kunnen gecentraliseerde AI-modellen burgers subtiel manipuleren.

Volgens de spreker bestaat er geen AI die 'afgestemd is op de mensheid';

AI dient altijd de eigenaar (staten of bedrijven).

Om te voorkomen dat de maatschappij uitéénvalt in een onderdrukte massa en een kleine soevereine elite, presenteert hij een "Derde Weg".

Burgers moeten gecentraliseerde diensten afwijzen en kiezen voor freedom tech:
open-source lokale AI die op de eigen computer draait, gecombineerd met Bitcoin en het Nostr-protocol.

Geïnspireerd op de idealen van individuele vrijheid uit de Declaration of Independence, roept hij op om deze decentrale instrumenten te gebruiken voor een nieuw maatschappelijk en politiek experiment waarin de mens zichzelf bestuurt.


Digital Dollars Will Let Them Cap Your Spending
Bram Kanstein

Nov 10, 2026
Een gratis wallet van $ 5.000 klinkt geweldig, totdat je derde tank beurt wordt geweigerd

In dit fragment legt Bitcoin-filosoof Erik Cason, mede-oprichter van Vora, uit wat er verandert wanneer AI met machinesnelheid een zwakke plek in elk systeem kan vinden.
Hij doorloopt de crisis die kan leiden tot een KYC-verplichting bij je internetprovider en een gratis digitale dollar-wallet, en wat die wallet je zou kunnen beletten te kopen.
 

Meerdere websites van de overheid korte tijd onbereikbaar, oorzaak onbekend​

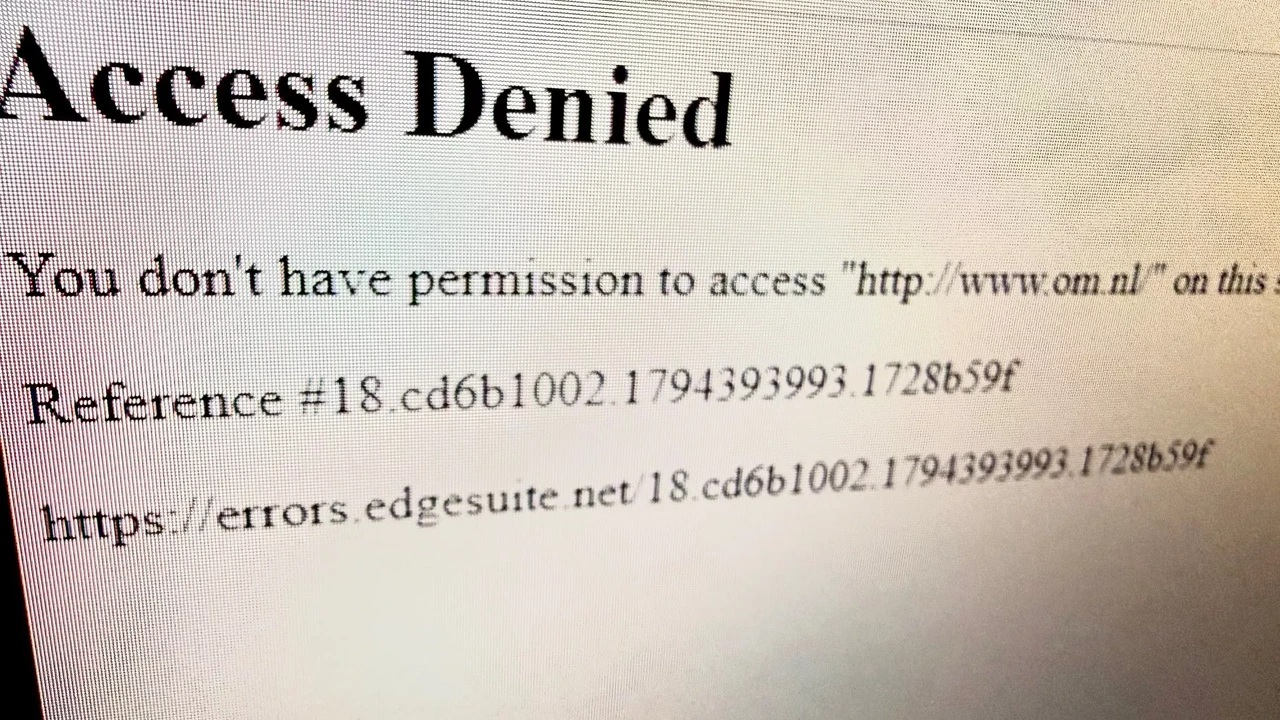
Verschillende overheidswebsites zijn korte tijd onbereikbaar geweest. Het ging onder meer om de site van de rijksoverheid, het Openbaar Ministerie en het Koninklijk Huis.
Wie een van de overheidswebsites probeerde te bereiken, zag een wit scherm met de tekst 'Access Denied'.
Ook de website van het Nederlandse noodalarmsysteem, NL-Alert, heeft er even uit gelegen. Via deze website worden mensen gewaarschuwd bij bedreigende situaties.
Volgens een woordvoerder van NL-Alert heeft het systeem zelf geen hinder ondervonden van de onbereikbare website. De waarschuwingen hadden gedurende de storing gewoon door kunnen gaan.

Toegang geblokkeerd​

Die foutmelding was afkomstig van Akamai, een zogenoemd content delivery network dat wordt ingehuurd door organisaties om websites overal ter wereld snel bereikbaar te maken.
Die fout duidde erop dat Akamai de toegang blokkeerde tot de websites voor alle bezoekers. Waarom dat gebeurde, is nog niet duidelijk.
 

Forum statistieken

Onderwerpen
4.741
Berichten
646.903
Leden
8.714
Nieuwste lid
Monica Hop
Word vaste donateur van dit forum
Terug
Bovenaan