Privacy (op computer, telefoon en meer)


Je paspoort scannen voor een voetbalticket:
wat gebeurt er met je gegevens?​

19-09-2026

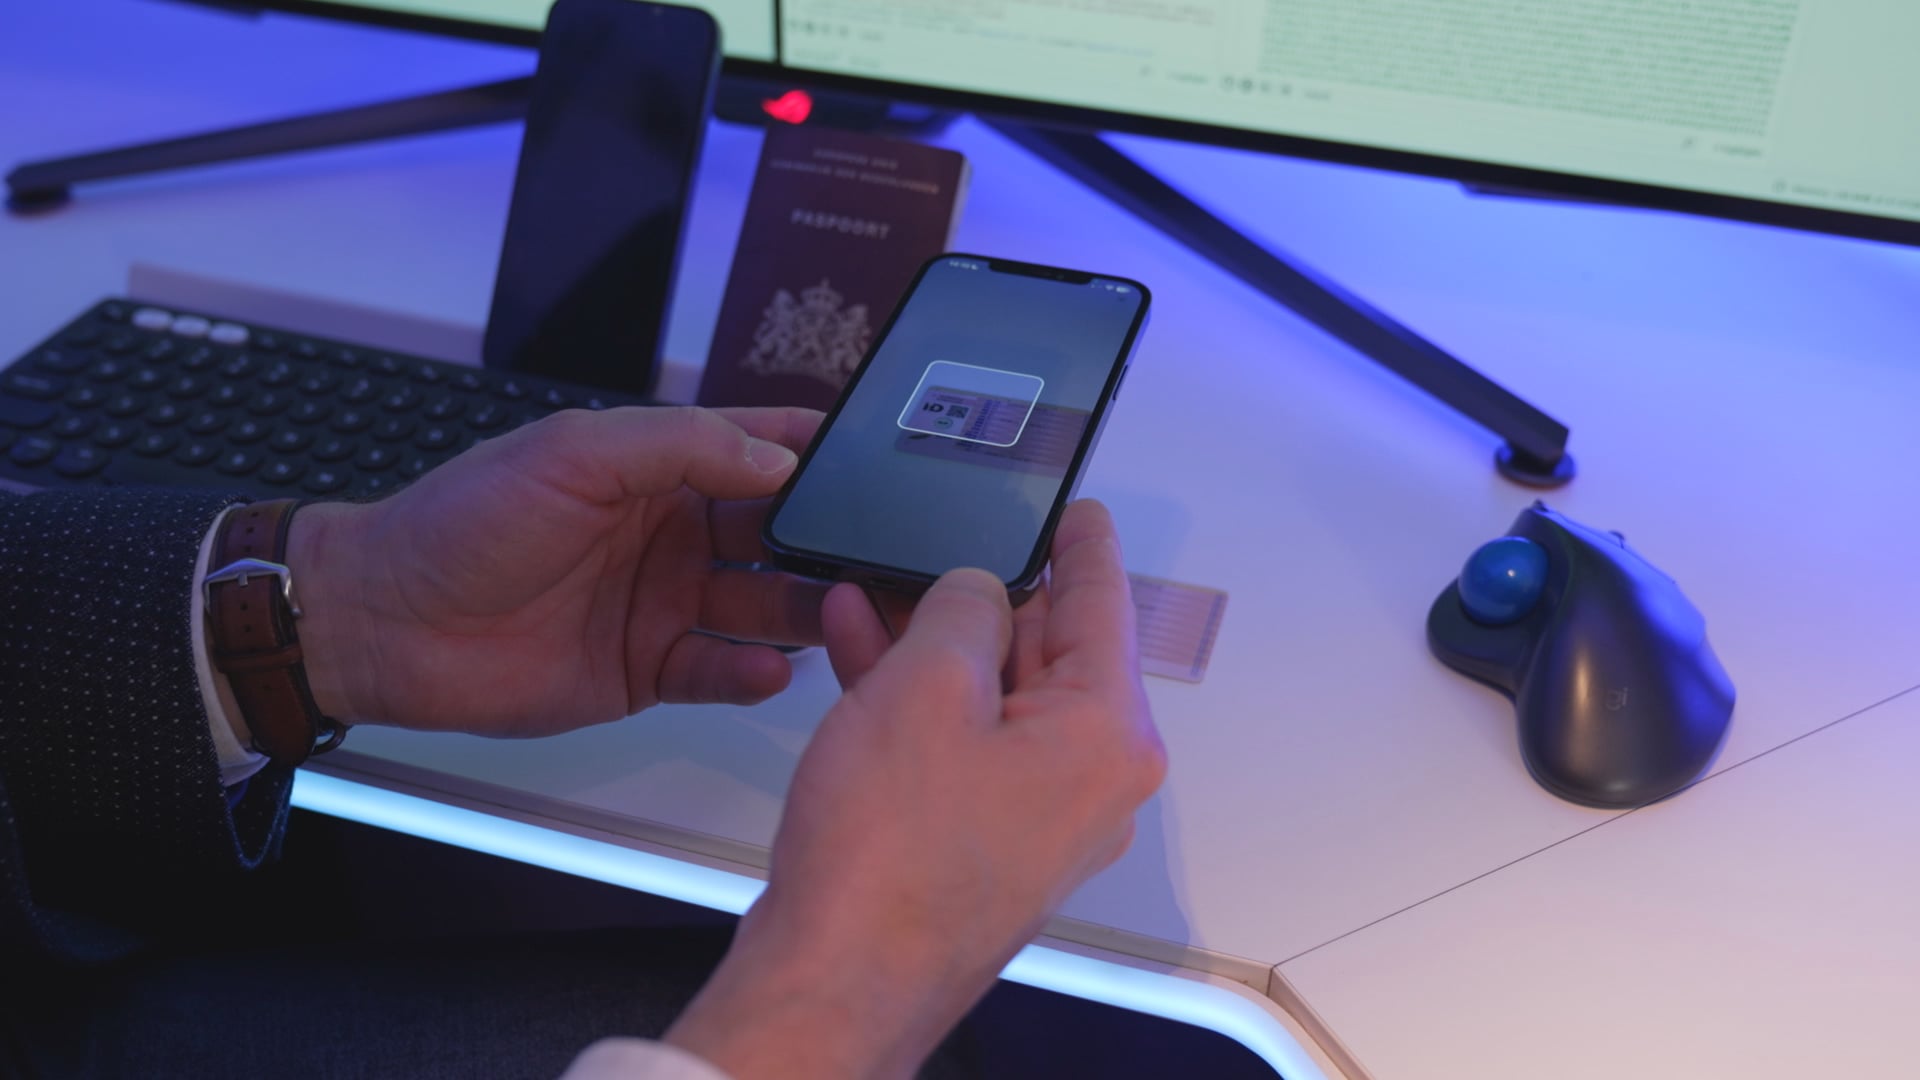
Wie tegenwoordig een ticket voor een voetbalwedstrijd wil kopen, moet zich bij sommige clubs eerst eenmalig digitaal identificeren. Dat gebeurt via een app waarbij je je ID-bewijs scant. Maar wat gebeurt er met die gegevens?
Volgens de KNVB is de identificatie nodig om supporters veilig toegang te geven tot het stadion en om misbruik van tickets en stadionverboden tegen te gaan. De KNVB wil dat deze Persoonlijke Digitale Toegang (PDT) vanaf het seizoen 2028/2029 verplicht wordt voor professionele voetbalclubs.

"Wat moeten ze met mijn BSN-nummer?"​

Voor de Persoonlijk Digitale Toegang zijn uiteindelijk maar een paar gegevens nodig: je voornaam, achternaam, geboortedatum en pasfoto.
Maar, uit technisch onderzoek dat ethisch hacker Sijmen Ruwhof voor Kassa uitvoerde naar de PSV-app, blijkt dat tijdens het scanproces meer gegevens worden verwerkt. Het gaat onder meer om informatie over het identiteitsdocument en bij een rijbewijs, de rijbewijscategorieën. In sommige gevallen wordt zelfs het burgerservicenummer (BSN) verwerkt.
Sijmen Ruwhof verbaast zich daarover. "Wat moeten ze met mijn BSN-nummer? Ik wil een voetbalkaartje kopen, waarom moeten ze mijn rijbewijscategorie weten? Waarom moet PSV weten dat ik op een tractor mag rijden?"
Volgens het technische onderzoek worden de gegevens naar een externe server gestuurd. Siip, de leverancier van de app, geeft aan dat dit nodig is voor een 'echtheidscontrole' en dat de gegevens daar niet worden opgeslagen. Daarna worden alleen de gegevens verwerkt die nodig zijn voor PDT.

Privacyrisico​

De betrokken partijen benadrukken dat de gegevens niet worden opgeslagen. Maar om de echtheidscontrole uit te voeren, worden de gegevens tijdens het proces wel verwerkt en verlaten ze het toestel. Dat roept de vraag op welke risico’s dat met zich meebrengt.
Ruwhof maakt zich daar zorgen over. Volgens hem is het verwerken van deze gegevens risicovol: "Het is een potentieel gevaar en dat kan identiteitsdiefstal opleveren. Daar kun je hele vervelende dingen mee de rest van je leven. Als je burgerservicenummer lekt, krijg je geen nieuwe."
Ook supporters maken zich zorgen over de hoeveelheid persoonsgegevens die voor een voetbalbezoek nodig zijn. Frank Kriellaars, van Supporterscollectief Nederland: "Waarom moet ik zoveel privacygevoelige informatie delen als ik gewoon op zondagmiddag met mijn kinderen naar een voetbalwedstrijd wil?"

Niet meer gegevens dan nodig​

De hoeveelheid informatie die tijdens het scannen wordt uitgelezen, roept de vraag op of dit past bij het principe van dataminimalisatie uit de AVG.
Elise Troll, advocaat met als specialisme privacyrecht, zegt daarover: "Dataminimalisatie betekent dat je niet meer persoonsgegevens mag verwerken dan noodzakelijk is. Je stelt eerst het doel vast, bijvoorbeeld reguliere toegangscontrole of beveiliging en dan kijk je welke persoonsgegevens noodzakelijk zijn om dat doel te bereiken."

BSN​

Een belangrijk punt is het BSN. Het gebruik van het BSN is in Nederland streng gereguleerd. Een private organisatie mag een BSN alleen verwerken als daar een specifieke wettelijke grondslag voor is. Elise Troll legt uit: "Het BSN-nummer is oorspronkelijk altijd bedoeld voor contact tussen de overheid en de burger. Private organisaties mogen een BSN soms verwerken, maar dan moet dat specifiek in een wet zijn opgenomen." Volgens Troll is er voor betaalde voetbalorganisaties geen specifieke wet die hen toestaat BSN-nummers voor dit doel te verwerken.

Reactie betrokken partijen​

De KNVB en Siip geven in de studio een reactie op onze bevindingen. PSV en Siip hebben onze vragen schriftelijk beantwoord.
PSV geeft aan privacyzorgen te begrijpen en benadrukt dat hun app aan de wet voldoet en zelf geen BSN-nummers ontvangt of opslaat.


Do META EMPLOYEES like their own META GLASSES?
Roel Maalderink

18 september 2026 — AMSTERDAM-CENTRUMWat vinden werknemers van Meta eigenlijk van hun eigen Meta-bril? Zijn ze net zo'n grote fan van die gluurbrillen als Mark Zuckerberg?

Deze video is opgenomen in Amsterdam in samenwerking met de burgerrechtenorganisatie Bits of Freedom. Meer informatie op www.gluurbril.nl

Meta haalt kritische video Roel Maalderink over Meta AI-bril offline​

Een kritische video over de AI-bril van Meta is van de platformen Facebook en Instagram gehaald. In de video ging de Nederlandse programmamaker Roel Maalderink met een filmende Meta-bril langs bij het kantoor van het bedrijf in Amsterdam om collega's te filmen.

Meta-topman Mark Zuckerberg met de AI-bril van het bedrijf.

Roel Maalderink maakte de video samen met Bits of Freedom, een Nederlandse stichting die opkomt voor online privacy en vrijheid van meningsuiting.

'In strijd met richtlijnen'​

Te zien is hoe Maalderink voor de deur van het kantoor van Meta in Amsterdam werknemers van het bedrijf vraagt wat ze van de bril vinden. Hij filmt hen daarbij van meerdere kanten. "Wat ben je aan het doen?" en "Ben je me nu aan het filmen?", vragen de veelal Engelstalige medewerkers aan de presentator.

Meta verwijderde de video, omdat het volgens het bedrijf mogelijk gaat om beelden van pesten en intimidatie. Dat in strijd is met de richtlijnen van het platform. Hoewel de video niet meer op platformen van Meta te zien is, is de video nog wel te bekijken op YouTube:

Maalderink zegt dat niet eerder een video van hem is verwijderd. "Ik maak al tien jaar satirische video's over van alles: Gaza, Oekraïne, vluchtelingen. Grappige video's die schuren en discussie oproepen. Maar ik heb nog nooit meegemaakt dat een video wordt verwijderd. Het filmpje werd goed bekeken en de reacties waren positief, maar blijkbaar wil Meta niet dat je deze video ziet."

Eva de Goeij, onderzoeker bij Bits of Freedom, zegt dat de actie de macht van Meta toont. "Meta bepaalt wat er publiek bespreekbaar is en hoe het debat verloopt", zegt ze. "Voor kritiek op zichzelf is daarbinnen blijkbaar geen plaats."

Zorgen over 'gluurbrillen': vrouwen ongemerkt gefilmd, CDA pleit voor verbod
Lees ook

Zorgen over 'gluurbrillen': vrouwen ongemerkt gefilmd, CDA pleit voor verbod​


De 'gluurbril', zoals de AI-bril van Meta ook wel genoemd wordt, raakte vorige maand al in opspraak. Verschillende politieke partijen maken zich zorgen over de brillen, omdat die onder andere worden gebruikt om vrouwen heimelijk te filmen.

Bij de Autoriteit Persoonsgegevens (AP) kwamen meerdere meldingen binnen. De Consumentenbond zei eerder deze maand een verbod te willen op de brillen, omdat deze een gevaar voor de privacy vormen.

In deze video leggen we uit hoe de Meta AI-bril werkt:
 
My book on the Jeffrey Epstein scandal, published in 2022, ended with the point that intelligence assets engaged in blackmail, like Epstein, are no longer needed (and thus became expendable) because the surveillance state can retrieve blackmail directly from your devices or plant incriminating material on them.

Four years later, they are just saying it out in the open.


Mike


'Onvoorstelbare' hack bij Deens bevolkingsregister​

Hackers zijn binnengedrongen in het Deense bevolkingsregister en hebben toegang gekregen tot de persoonsgegevens van ongeveer 8,8 miljoen mensen. Het gaat onder meer om namen, adressen en de Deense variant van het BSN-nummer.

Dat meldt het Deense ministerie van Onderzoek, Onderwijs en Digitalisering. Wie er achter de hack zit, is nog onduidelijk.

In Denemarken wonen ongeveer zes miljoen mensen, maar onder de gestolen gegevens zijn ook data van mensen die zijn geëmigreerd of zijn overleden. In totaal zitten er gegevens van zo'n 11 miljoen personen in de database. Uit onderzoek blijkt dat de namen en adressen van mensen met naam- en adresbescherming niet zijn gestolen.

'Onvoorstelbaar'​

"Deze hack is bijna onvoorstelbaar", zegt Daniël Verlaan, techjournalist bij RTL Nieuws. "Het is een goudmijn aan informatie: iedereens woonadres, maar vooral: hun burgerservicenummer. Dat nummer is geheim, weten normaal gesproken alleen de overheid en een aantal organisaties, en in trek bij cybercriminelen om je vertrouwen te winnen om je zo te hacken of op te lichten. Als deze gegevens op straat komen, is de impact gigantisch."

De Deense krant Politiken schrijft dat het Deense Centraal Register van Personen (CRP) vrijdag op de hoogte is gebracht van het lek. De hack zou in september hebben plaatsgevonden.
 
Laatst bewerkt:
BRAKEND: Persoonlijke gegevens van Trump Mobile-klanten zijn gelekt door ransomwarebende BYOD. De dump omvat 3.615 mensen en bevat namen, e-mails, telefoonnummers, thuisadressen en bestelgegevens.

De bende zegt dat het bedrijf reageerde op het nieuws van de inbreuk met "We hebben geen team om dit af te handelen."

De lek bevat de eigen CIO van de Trump Organization, die de informatiebeveiliging overziet.

Mensen die in de gegevens staan, hebben bevestigd dat hun details kloppen en BYOD claimt nog steeds toegang te hebben tot de backend van Trump Mobile, meldt Straight Arrow News.
 

Modesite Asos mogelijk gehackt, klanten ontvangen vreemde notificatie​

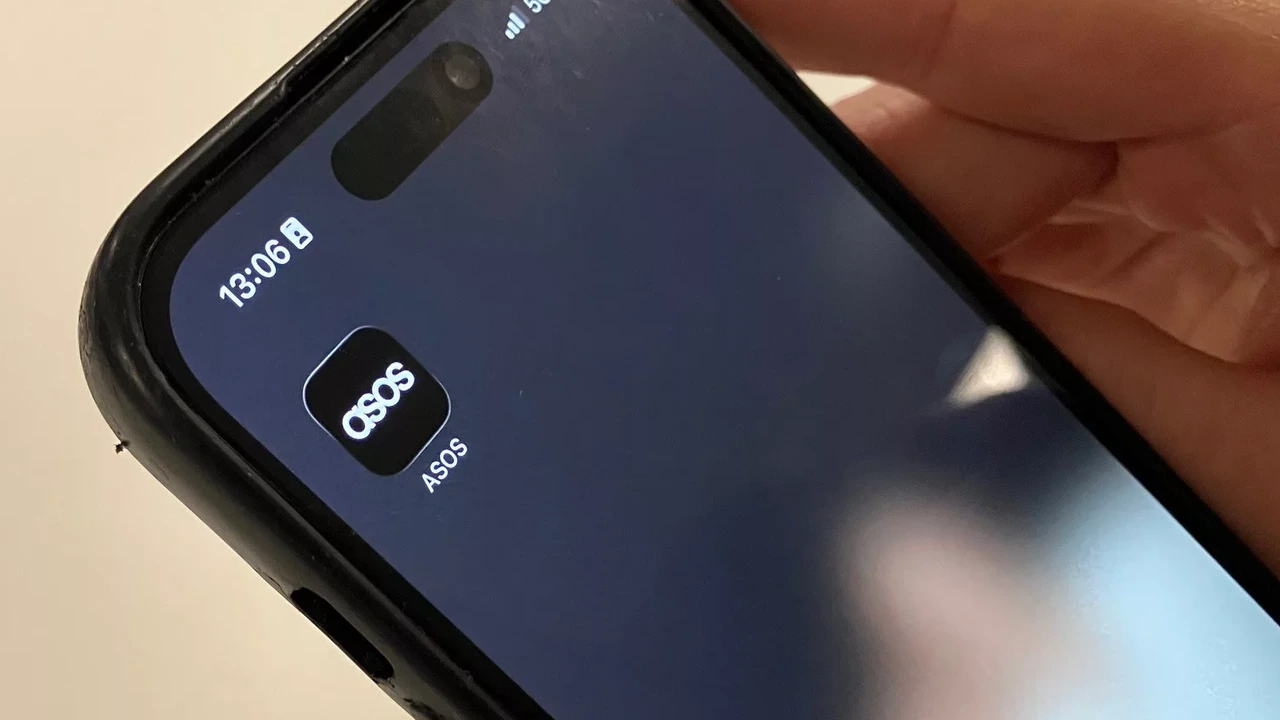
De Britse modesite Asos is mogelijk gehackt. Gebruikers van de app ontvingen vanochtend een cryptische notificatie op hun telefoon, waaruit kan worden opgemaakt dat het kledingbedrijf is gehackt.
Op sociale media delen klanten screenshots van de notificatie. Het bericht is gericht aan het beveiligingsteam van Asos. "We hebben de Snowflake-omgeving volledig in onze macht", luidt de tekst. Snowflake ontwikkelt software voor bedrijven en biedt ook een dienst aan voor het opslaan van data.
Onder meer de Britse krant The Independent schrijft over de mogelijke hack. Volgens de krant is nog niet duidelijk hoeveel klanten het bericht hebben ontvangen.
Asos heeft wereldwijd 17 miljoen klanten verspreid over meer dan 150 landen. In 2025 had het bedrijf een omzet van 2,5 miljard Britse pond, omgerekend zo'n 3 miljard euro. Het bedrijf heeft zelf nog niets gezegd over een mogelijke hack.
 
Alles wordt gehakt, vooral op woensdag. Vergeet privacy nou maar, het is technisch niet meer mogelijk.
 
Jouw identiteit.
Jouw sleutels. 🔑
@jaromil over digitale identiteit zoals het hoort:
erkend door de overheid,
niet uitgegeven door de overheid (het Utah-model),
met eigen beheer (self-custody) van de sleutels
voor zowel je identiteit als je wallet.

Bekijk hoe op het Plan ₿ Forum, 23–24 okt.


Laatst bewerkt:
‼️ Een beheerder die het wachtwoord "123456" gebruikte, leidde tot de datalek van 8,8 miljoen mensen in Denemarken, vertelde de hacker.
Minstens drie accounts gebruikten het bij Pays ApS, een tweemanszaak in particuliere IT met wettige toegang tot het nationale bevolkingsregister.
 
Maleisië heeft ambtenaren verboden om Google's Waze te gebruiken, met onmiddellijke ingang.

Premier Anwar Ibrahim zegt dat de in Israël opgerichte app gebonden is aan de Israëlische wet en de bewegingsgegevens van gebruikers in gevaar brengt.

Hij spoort het publiek aan om over te schakelen naar TuJu, de app van de wegenautoriteit.
 

Forum statistieken

Onderwerpen
4.736
Berichten
644.786
Leden
8.712
Nieuwste lid
Suzanne1972
Word vaste donateur van dit forum
Terug
Bovenaan